Tampilkan postingan dengan label Sistem Informasi. Tampilkan semua postingan

Jumat, 07 Desember 2012

Published Jumat, Desember 07, 2012 by with 0 comment

Modus-modus kejahatan dalam Teknologi Informasi (CyberCrime)

Jenis-jenis ancaman (threats) melalui IT

Dunia IT tidaklah selalu aman dari ancaman “cyber crime” yaitu ancaman dalam system keamanan di dunia IT. Banyaknya ancaman dalam dunia IT membuat para professional melakukan berbagai cara untuk melindungi data-data yang mereka miliki. Hacker dan cracker merupakan contoh dari pelaku cyber crime, selain itu juga ada ancaman-ancaman lainnya seperti worm, spam, dan lain-lain.

Jenis kejahatan atau ancaman

Beberapa contoh jenis kejahatan atau ancaman dalam beberapa bentuk modus, antara lain :

1. Data Forgery

Ini merupakan kejahatan dengan memalsukan data pada dokumen-dokumen penting yang tersimpan sebagai scripless melalui internet. Kejahatan ini biasanya ditujukan untuk dokumen-dokumen e-commerce dengan membuat seolah-olah terjadi SALAH KETIK yang pada akhirnya menguntungkan pelaku karena dengan memasukkan data-data palsu.

2. Infringements of Privacy

Jenis kejahatan ini biasanya ditujukan pada keterangan pribadi seseorang yang tersimpan dalam formulir data pribadi yang tersimpan secara computerized, yang bila diketahui oleh orang lain maka akan menimbulkan korban secara materi ataupun non materi, seperti kartu kredit, pin ATM, dan lainnya.

3. Cyber Espionage

Ini merupakan jenis kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan computer pihak sasaran. Biasanya kejahatan ini dilakukan karena factor persaingan bisnis.

4. Cyber Sabotage and Extortion

Kejahatan ini dilakukan dengan membuat membuat gangguan, perusakan atau penghancuran terhadap suatu data, program computer atau system jaringan computer yang terhubung dengan internet. Kejahatan ini biasanya dilakukan dengan menyusupkan suatu logic bomb, virus pada computer tertentu sehingga data ataupun program computer tidak dapat digunakan.

Kasus-kasus computer crime atau cyber crime


1. Fake Site

Kejahatan ini dilakukan dengan cara membuat situs palsu yang bertujuan untuk mengecoh orang yang mengakses situs tersebut yang bertujuan untuk mendapatkan informasi seseorang dengan membuat situs palsu yang tampilannya hamper sama dengan situs aslinya.

2. Membajak situs

Ini merupakan salah satu jenis cyber crime dengan melakukan mengubah halaman web yang dikenal dengan istilah DEFACE, kejahatan ini dapat dilakukan dengan mengekploitasi lubang keamanan.

3. Pencurian dan penggunaan account Internet milik orang lain

Salah satu kesulitan dari sebuah ISP (Internet Service Provider) adalah adanya account pelanggan mereka yang dicuri dan digunakan secara tidak sah. Berbeda dengan pencurian yang dilakukan secara fisik, pencurian account cukup menangkap user id dan password saja. Hanya informasi yang dicuri. Sementara itu orang yang kecurian tidak merasakan hilangnya benda yang dicuri. Pencurian baru terasa efeknya jika informasi ini digunakan oleh yang tidak berhak. Akibat dari pencurian ini, penggunan dibebani biaya penggunaan acocunt tersebut. Kasus ini banyak terjadi di ISP. Namun yang pernah diangkat adalah penggunaan account curian oleh dua Warnet di Bandung.

4. Denial of Service (DoS) dan Distributed DoS (DDos) attack

DoS attack merupakan serangan yang bertujuan untuk melumpuhkan target (hang, crash) sehingga dia tidak dapat memberikan layanan. Serangan ini tidak melakukan pencurian, penyadapan, ataupun pemalsuan data. Akan tetapi dengan hilangnya layanan maka target tidak dapat memberikan servis sehingga ada kerugian finansial. Bagaimana status dari DoS attack ini? Bayangkan bila seseorang dapat membuat ATM bank menjadi tidak berfungsi. Akibatnya nasabah bank tidak dapat melakukan transaksi dan bank (serta nasabah) dapat mengalami kerugian finansial. DoS attack dapat ditujukan kepada server (komputer) dan juga dapat ditargetkan kepada jaringan (menghabiskan bandwidth). Tools untuk melakukan hal ini banyak tersebar di Internet. DDoS attack meningkatkan serangan ini dengan melakukannya dari berberapa (puluhan, ratusan, dan bahkan ribuan) komputer secara serentak. Efek yang dihasilkan lebih dahsyat dari DoS attack saja.

Untuk hal semacam itu, alangkah baiknya apabila kita mengetahui jenis-jenis kejahatan atau ancaman (threats) yang terdiri dari beberapa kategori, yaitu:

Jenis-jenis Katagori CyberCrime

Menurut Eoghan Casey mengkategorikan cybercrime dalam 4 kategori yaitu:
  1. A computer can be the object of Crime.
  2. A computer can be a subject of crime.
  3. The computer can be used as the tool for conducting or planning a crime.
  4. The symbol of the computer itself can be used to intimidate or deceive

MODUS OPERANDI CYBER CRIME

Kejahatan yang berhubungan erat dengan penggunaan teknologi yang berbasis komputer dan jaringan telekomunikasi ini juga dikelompokkan dalam beberapa modus operandi yang ada, yaitu:

1. Unauthorized Access to Computer System and Service.

Kejahatan yang dilakukan dengan memasuki/menyusup ke dalam suatu sistem jaringan komputer secara tidak sah, tanpa izin atau tanpa sepengetahuan dari pemilik sistem jaringan komputer yang dimasukinya. Misalkan pelaku kejahatan (hacker) melakukannya dengan maksud sabotase ataupun pencurian informasi penting dan rahasia.

2. Illegal Contents

Merupakan kejahatan dengan memasukkan data atau informasi ke Internet tentang sesuatu hal yang tidak benar, tidak etis, dan dapat dianggap melanggar hukum atau mengganggu ketertiban umum. Misalkan pemuatan suatu berita bohong atau fitnah yang akan menghancurkan martabat atau harga diri pihak lain, hal-hal yang berhubungan dengan pornografi atau pemuatan suatu informasi yang merupakan rahasia negara, agitasi dan propaganda untuk melawan pemerintahan yang sah dan sebagainya.

3. Data Forgery

Merupakan kejahatan dengan memalsukan data pada dokumen-dokumen penting yang tersimpan sebagai scripless document melalui Internet.

4. Cyber Espionage

Merupakan kejahatan yang memanfaatkan jaringan Internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan komputer (computer network system) pihak sasaran.

5. Cyber Espionage

Merupakan kejahatan yang memanfaatkan jaringan Internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan komputer (computer network system) pihak sasaran.

6. Offense against Intellectual Property

Kejahatan ini ditujukan terhadap hak atas kekayaan intelektual yang dimiliki pihak lain di Internet. Misalkan peniruan tampilan pada web page suatu situs milik orang lain secara ilegal, penyiaran suatu informasi di Internet yang ternyata merupakan rahasia dagang orang lain, dan sebagainya.

7. Infringements of Privacy

Kejahatan ini biasanya ditujukan terhadap keterangan pribadi seseorang yang tersimpan pada formulir data pribadi yang tersimpan secara computerized, yang apabila diketahui oleh orang lain maka dapat merugikan korban secara materil maupun immateril, contohnya seperti nomor kartu kredit, nomor PIN ATM, cacat atau penyakit tersembunyi dan sebagainya.

Threat juga mempunyai beberapa indentifikasi, yaitu:

Threat Identification :
  • Penghapusan (destruction) mis: penghapusan hutang scr tak sah
  • Pemutusan akses (denial) mis: Denial Of Service dari sebuah webserver
  • Pencurian (theft / disclosure) mis: hacking kartu kredit di payment gateway
  • Pengubahan (modification) mis: mengubah nilai gaji dalam payroll
  • Penipuan (fraud) mis: Trojan horse

Jenis-jenis ancaman (threats) :


Semakin berkembangnya dunia IT, semakin besar juga kemungkinan terjadinya kejahatan-kejahatan teknologi. Kejahatan tersebut dapat dilihat dari jenis-jenis ancaman (threats) yang dapat dilakukan akibat menggunakan IT. Untuk itu sebagai pengguna IT, kita harus dapat mengetahui jenis-jenis ancaman (threats) yang mungkin terjadi itu.

1) Serangan Pasif

Tipe serangan ini adalah analisa trafik, memonitor komunikasi terbuka, memecah kode trafik yang dienkripsi, dan .menangkap informasi untuk proses otentifikasi (contohnya password).

2) Serangan Aktif

Tipe serangan ini berupaya membongkar sistem pengamanan, misalnya dengan memasukan kode-kode berbahaya (malicious code), mencuri atau memodifikasi informasi. Sasaran serangan aktif ini termasuk penyusupan ke jaringan backbone, eksploitasi informasi di tempat transit, penetrasi elektronik, dan menghadang ketika pengguna akan melakukan koneksi jarak jauh.

3) Serangan Jarak Dekat

Dalam tipe serangan ini, hacker secara fisik berada dekat dari peranti jaringan, sistem atau fasilitas infrastruktur. Serangan ini bertujuan memodifikasi, mengumpulkan atau memblok akses pada informasi. Tipe serangan jarak dekat ini biasanya dilakukan dengan masuk ke lokasi secara tidak sah.

4) Orang Dalam

Tipe serangan ini bisa diakibatkan oleh orang di dalam organisasi, baik yang disengaja dan tidak disengaja. Jika dilakukan dengan sengaja, tujuannya untuk mencuri, merusak informasi, menggunakan informasi untuk kejahatan atau memblok akses kepada informasi. Serangan orang dalam yang tidak disengaja lebih disebabkan karena kecerobohan pengguna, tidak ada maksud jahat dalam tipe serangan ini.

5) Serangan Distribusi

Dalam tipe serangan ini, hacker dapat menyusupkan sejumlah kode ke produk sehingga membuka celah keamanan yang bisa dimanfaatkan untuk tujuan illegal. Tujuan serangan ini adalah untuk memodifikasi peranti keras atau peranti lunak pada saat produksi di pabrik sehingga bisa disalahgunakan di kemudian hari.


REFERENSI :

http://salmunan.blogspot.com/2012/03/ciri-ciri-profesionalisme-dan-ancaman.html
http://juliocaesarz.blogspot.com/2011/02/ciri-khas-profesi-dan-profesionalisme.html
http://rizafahri.blogspot.com/2011/02/ciri-khas-profesi-profesional.html
http://hendriprima.blogspot.com/2012/11/modus-modus-kejahatan-dalam-teknologi.html
Read More

Rabu, 05 Desember 2012

Published Rabu, Desember 05, 2012 by with 0 comment

Konsep Multi Agent System (Sistem Agent)

Konsep Software Agent

Konsep agent sebenarnya sudah lama dikenal dalam bidan AI, menurut Nwana [Nwana, 1996] dalam Romi SW[2]  konsep agent ini diperkenalkan oleh seorang peneliti bernama Carl Hewit dengan Concurrent Actor Modelnya pada 1977. dalam modelnya tersebut hewit mengemukakan teori tentang suatu objek yang dia sebut sebagai Actor. Actor tersebut menurut hewit dapat mempunyai karakteristik menguasai dirinya sendiri, interaktif dan dapat merespon pesan yang datang dari objek lain yang sejenis. Dari penelitian yang berhubungan dengan hal tersebut kemudian lahirlah cabang ilmu besar yang merupakan turunan dari AI yaitu Distributed Artificial Intelligence (DAI), yang diantaranya membawahi Multi Agent System (MAS).

Karakteristik Agent

Agent memiliki karakteristik yang dapat menbedakan antara agent satu dengan yang lain, dalam Romi SW[2] secara garis besar karakteristik yang dimiliki oleh agent antaralain :

Autonomy

Agent dengan karakteristik ini memiliki sifat yang mandiri, dan tidak dipengaruhi secara langsung oleh user, agent lain, atau lingkungan.

Intelligence, Reassoning, dan Learning

Suatu agent harus memiliki Intelligence atau kecerdasan agar dapat dinamakan agent, dalam konsep ini kemampuan suatu agent yang harus dimiliki antaralain : internal knowledge base, kemampuan reasoning, dan kemampuan learning.

Mobility

Agent mampu bergerak atau mobile untuk melakukan tugas.

Delegation

Agent dibuat dengan tujuan menjalankan tugas yang diperintahkan oleh user, karakteristik ini merupakan yang utama dalam suatu program yang disebut agent.

Reaktivity

Kemampuan agent yang lain adalah reaktiv atau kemmpuan untuk cepat beradaptasi terhadap perubahan informasi yang ada pada lingkungan.

Proactiove dan Goal Oriented


Communication


Representasi Pengetahuan

Definisi knowledge dalam Webster Dictionary adalah “the fact or condition of knowing something with familiarity gained through experience or association”. Yakni Fakta atau kondisi yang diketahui yang diperoleh melalui pengalaman atau asosiasi, dalam software agent dapat digunakan beberapa cara untuk merepresentasikan pengetahuan antaralain :

Frame

Frame merupakan kumpulan atribut yang menetapkan state objek dan hubungannya dengan frame lain (objects).namun frame ini tidak hanya sekedar catatan atau struktur data yang berisi data. Frame memiliki slot yang menggambarkan rinician atribut dan karakteristik suatu objek. Figure dibawah ini menunjukkan contoh dari frame :

frame agent sistem

Semantik Network

Jaringan semantik adalah gambaran pengetahuan grafis untuk menunjukkan hubungan dan maksud suatu konsep dan hubunganya dengan konsep lain, dengan node yang mengikat konsep kemudian dihubungkan dengan label berbahasa alami yang menunjukkan hubungan tsb.

Jaringan semantik

Reasoning

Kemampuan untuk melakukan penalaran merupakan salah satu kemampuan yang harus dimiliki suatu agent untuk mendapatkan keputusan yang sesuai dengan tujuan (goal), beberapa metode tentang penalaran disebutkan :

Practical Reasoning

Model khusus pengambilan keputusan dinamakan practical reasoning, practical reasoning adalah penalaran yang diarahkan terhadap aksi proses mencari tahu apa dan apa yang dilakukan. Menurut bratman [bratman, 1990] ”practical reasoning adalah masalah dengan pertimbangan yang berat yang saling bertentangan untuk dan terhadap persaingan dimana pertimbangan yang relevan akan disediakan oleh apa yang diinginkan agent / nilai / kepedulian tentang apa yang menjadi keyakinan suatu agent”.

Dikatakan oleh Eliasmith [Eliasmith, 1999] membedakan penalaran praktis dengan teori penalaran adalah penting. Teori penalaran mengarah pada keyakinan, untuk menggunakanya lebih jelas lihat contoh berikut : saya percaya manusia akan mati dan saya percaya presiden adalah manusia, maka saya menyimpulkan presiden adalah fana. Proses yang menyimpulkan presiden adalah fana merupakan alasan teoritis,

Means-Ends Reasoning

Means-Ends reasoning merupakan proses bagaimana menentukan tujuan dengan menggunakan sarana-sarana yang tersedia. Means-ends reasoning biasa dikenal dalam dunia AI sebagai planner. Planning pada dasarnya merupakan pemrograman otomatis, dan planner adalah sistem yang mengambil sebagai representasi input yang termasuk :
  1. Tujuan, maksud atau tugas. Ini merupakan sesuati yang harus agent capai, atau keadaan bahwa agent ingin mempertahankan atau menghindari
  2. Keadaan lingkungan saat ini,
  3. Aksi yang tersedia untuk agent.

Means-Ends Reasoning

Implementasi Practical Reasoning Agent

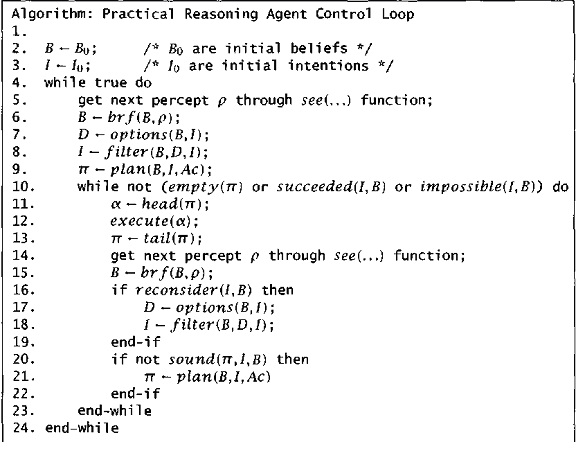
Dibawah ini adalah contoh implementasi dari practical reasoning pada suatu agent dalam bentuk pseudocode :

pseudocode

Fungsi practical reasoning pada agent tsb sbb :
  1. Mengamati dunia dan keyakinan terhadap perubahan
  2. Memutuskan untuk mencapai tujuan
  3. Menggunakan means-ends reasoning untuk menemukan rencana mencapai tujuan
  4. Melaksanakan rencana tsb.

Trend Research

Banyak sekali trend research dalam multi agent system dan salah satunya adalah RoboSoccer, RoboSoccer merupakan proyek internasional dari berbagai perguruan tinggi di dunia untuk mengadakan penelitian dalam bidan AI, Robotic, dan Autonomous Agent, serta bidang-bidang lain yang berhubungan. penelitian yang dihasilkan dari proyek ini yaitu simulation league yang memerlukan implementasi AI dari sebuah client module dari robosoccer dan sebuah Robocup Soccer Simulator.

Robocup Soccer Simulator merupakan sebuah platform untuk penelitian dibidang AI, bukan seperti pada humanoid robot, Robocup Soccer Simulator mengijinkan peneliti berkonsentrasi pada bagaimana mengembangkan kecerdasan buatan pada client tanpa perlu mengetahui mekanisme fisik dari robot. Bagian utama dari Robocup Soccer Simulator antaralain : Soccer Simulator / Soccer Server, Soccer Monitor, Soccer Client. Soccer Server berperan sebagai pengatur dari simulasi agar mekanisme sesuai dengan aturan yang disepakati, soccer monitor merupakan interface untuk menampilkan bentuk visual dari lingkungan diantaranya environment berbentuk lapangan sepak bola dan bentuk karakter pemain, sedangkan soccer client merupakan otak dari tiap-tiap pemain. Tampilan untuk soccer monitor dapat kita lihat sbb :


Soccer Client

Secara garis besar sebuah RoboCup Soccer Client terdiri dari empat komponen utama yaitu :

1. Networking Function

Komponen ini bertanggungjawab untuk menghandle message traffic diantara soccer client dan soccer server lewat sebuah koneksi UDP/IP socket. Komponen ini menerima berbagai macam message dari server kemudian memparsingnya kepada komponen parsing.

2. Parsing Function

Komponen ini bertanggungjawab untuk mengekstrak message yang diparsing oleh komponen networking menjadi informasi-informasi yang relevan yang terkandung dalam message tersebut.

3. Data Structures Function

Komponen ini bertanggungjawab untuk menyimpan informasi-informasi yang diekstrak oleh Parsing Function kedalam sebuah internal data structure yang biasa disebut gameData.

4. AI Function

Komponen ini bertanggungjawab untuk mengambil keputusan aksi apa yang harus diambil pada kondisi tertentu berdasarkan sensory information yang tersimpan dalam sebuah internal data structure. Lalu setelah itu AI Function akan mengirim command message ke Networking Function yang akan diteruskan ke soccer server.

Interaksi dari keempat komponen tersebut bisa kita lihat pada gambar dibawah ini:

RoboCup Soccer Client


Referensi :
  • Joseph P.Bigus & Jennifer Bigus, "Constructing Intelligent Agent Using Java Second Edition", john wiley & sons, inc, Canada,2001.
  • Romi Satrio Wahono, "Pengantar Software Agent: Teori dan Aplikasi", 2003
Read More
Published Rabu, Desember 05, 2012 by with 5 comments

Konsep Dasar Artificial Intelligence (AI) / Kecerdasan Buatan

Pengertian Artificial Intelligence (AI) / Kecerdasan Buatan

AI (Artificial Intelligence) atau Kecerdasan Buatan merupakan salah satu cabang ilmu computer yang mempelajari bagaimana cara membuat sebuah mesin cerdas, yaitu mesin yang mempunyai kemampuan untuk belajar dan beradaptasi terhadap sesuatu.

Jika diartikan tiap kata, artificial artinya buatan, sedangkan intelligence adalah kata sifat yang berarti cerdas. Jadi artificial intelligence maksudnya adalah sesuatu buatan atau suatu tiruan yang cerdas. Cerdas di sini kemungkinan maksudnya adalah kepandaian atau ketajaman dalam berpikir, seperti halnya otak manusia dalam menyelesaikan suatu masalah.

Tujuan dari riset-riset Artificial Intelligence (AI) / Kecerdasan Buatan adalah bagaimana membuat sebuah mesin bisa berfikir sama halnya dengan manusia yang bisa berfikir. AI digunakan untuk menjawab problem yang tidak dapat diprediksi dan tidak bersifat algoritmik atau prosedural. Sampai saat ini, para peneliti di bidang AI masih banyak menyimpan pekerjaan rumah mereka disebabkan kompleksitas penelitian di bidang Artificial Intelligence (AI) / Kecerdasan Buatan serta faktor dukungan teknologi untuk merealisasikannya. Karena area cakupan yang luas, Artificial Intelligence (AI) / Kecerdasan Buatan dibagi lagi menjadi subsub bagian di mana sub-sub bagian tersebut dapat berdiri sendiri dan juga dapat saling melengkapi satu dengan lainnya.

Perbedaan antara Kecerdasan Buatan (Komputer) dengan Kecerdasan Alami (Manusia)

Kecerdasan Buatan:
  • Bersifat permanen
  • Mudah diduplikasi dan disebarluaskan
  • Dapat lebih murah daripada manusia cerdas
  • Konsisten dan menyeluruh
  • Dapat didokumentasikan

Kecerdasan Alami:
  • Bersifat kreatif
  • Menggunakan pengalaman panca indra secara langsung
  • Menalar berdasarkan pemahaman yang luas dari pengalaman
  • Memiliki tingkat ketrampilan yang luas mulai dari pemula, pemula lanjut, kompeten,
  • profisien, dan ahli (expert)

4 Dasar Kategori di Konsep dasar Ai(Kecerdasan Buatan)

1. Acting Humanly

Acting humanly ialah system yang melakukan pendekatan dengan menirukan tingkah laku seperti manusia yang dikenalkan pada tahun 1950 degan cara kerja pengujian melalui teletype yaitu jika penguji (integrator) tidak dapat membedakan yang mengintrogasai antara manusia dan computer maka computer tersebut dikatakan lolos(menjadi kecerdasan buatan).

2. Thinking Humanly

Yaitu system yang dilakukan dengan cara intropeksi yaitu penangkapan pemikiran psikologis
Manusia pada computer,hal ini sering diujikan dengan neuron ke neuron lainnya atau sel otak dengan sel otak lainnya cara pembelajarannya yaitu melalui experiment-experimen.

3. Thinking Rationaly

Ini merupakn system yang sangat sulit ,karena sering terjadi kesalah dala, prinsip dan prakteknya,system ini dikenal dengan penalaran komputasi.

4. Actng Rationaly

Yaitu system yang melakukan aksi dengan cara menciptakan suatu robotika cerdas yang menggantikan tugas manusia.

Disiplin Ilmu AI

Seperti yang telah disebutkan di atas bahwa AI merupakan salah satu cabang Ilmu Komputer. Tapi karena kompleksitas area AI maka dibuat sub-sub bagian yang dapat berdiri sendiri dan dapat saling bekerja sama dengan sub bagian lain atau dengan disiplin ilmu lain. Berikut ini beberapa cabang ilmu sub bagian dari AI :

1. Natural Languange Processing (NLP)

Natural Languange Processing (NLP) atau Pemrosesan Bahasa Alami, merupakan salah satu cabang AI yang mempelajari pembuatan sistem untuk menerima masukan bahasa alami manusia. Dalam perkembangannya, NLP berusaha untuk mengubah bahasa alami komputer (bit dan byte) menjadi bahasa alami manusia yang dapat kita mengerti. NLP merupakan ilmu dasar yang dapat dijadikan jembatan untuk membuat komunikasi antara mesin dengan manusia.

2. Expert System (ES)

Expert System (ES) atau Sistem Pakar, merupakan salah satu cabang AI yang mempelajari pembuatan sebuah sistem yang dapat bekerja layaknya seorang pakar. ES dapat menyimpan pengetahuan seorang pakar dan memberikan solusi berdasarkan pengetahuan yang dimilikinya tadi. ES juga merupakan salah satu cabang AI yang sering melakukan kerja sama dengan disiplin ilmu lain karena sifatnya yang dapat menyimpan pengetahuan.

3. Pattern Recognition (PR)

Pattern Recognition (PR) atau Pengenalan Pola, merupakan salah satu cabang AI yang mempelajari pembuatan sebuah sistem untuk dapat mengenali suatu pola tertentu. Misalnya sistem PR untuk mengenali huruf dari tulisan tangan, walaupun terdapat perbedaan penulisan huruf A dari masing-masing orang tetapi PR dapat mengenali bahwa huruf tersebut adalah huruf A. Beberapa aplikasi dari PR antara lain : voice recognition, Fingerprint Identification, Face Identification, Handwriting Identification, Optical Character Recognition, Biological Slide Analysis, Robot Vision dan lainnya.

4. Robotic

Robotic atau Robotika, merupakan salah satu cabang AI yang menggabungkan cabangcabang AI yang lain termasuk ketiga cabang di atas untuk membentuk sebuah sistem robotik. Keempat cabang AI di atas merupakan cabang umum yang banyak dipelajari, masih banyak cabang-cabang AI yang lainnya. Seiring perkembangan riset dalam AI, dapat dimungkinkan akan muncul cabang-cabang baru yang melengkapi unsur AI sehingga AI menjadi sebuah sistem lengkap dan akan mencapai goal-nya yang sampai sekarang masih belum sempurna.

Contoh-contoh Aplikasi AI

Berikut ini beberapa contoh-contoh aplikasi AI yang sudah diterapkan dan memberikan sumbangsih yang cukup diperhitungkan dalam kemajuan teknologi. Kebanyakan aplikasi AI yang banyak dipakai diambil dari bidang Expert System, diantaranya adalah :

a. Bidang Pertanian

Pada bidang Pertanian, dibuat ES untuk memprediksi kerusakan pada jagung yang disebabkan oleh ulat hitam dan memberikan konsultasi untuk mendiagnosa kerusakan pada kacang kedelai dengan menggunakan pengetahuan tentang gejala kerusakan dan lingkungan tanaman.

b. Bidang Kimia

Pada bidang Kimia, dibuat ES untuk menganalisa struktur DNA dari pembatasan segmentasi data enzim dengan menggunakan paradigmagenerate & test.

c. Bidang Sistem Komputer

Pada bidang Sistem Komputer, dibuat ES untuk membantu operator komputer untuk monitoring dan mengontrol MVS (multiple virtual storage) sistem operasi pada komputer mainframe IBM.

d. Bidang Elektronik

Pada bidang Elektronik, dibuat ES untuk mengidentifikasi masalah pada jaringan telepon, ES untuk simulasi perancangan DLC (digital logic circuits) dan mengajari pelajar bagaimana cara mengatasi masalah pada sirkuit elektronik.

e. Bidang Hukum

Pada bidang Hukum, dibuat ES untuk membantu para auditor profesional dalam mengevaluasi potensi kegagalan pinjaman klien berdasarkan sejarah pinjaman, status ekonomi, kondisi piutang.

f. Bidang Militer

Pada bidang Militer, dibuat ES untuk membantu menganalisa perkiraan situasi pertempuran, memberikan interpretasi taktik laporan sensor intelijen dan memberikan rekomendasi alokasi senjata kepada komandan militer pada saat situasi perang.

Di atas merupakan beberapa contoh dari AI yang sudah diaplikasikan dalam beberapa bidang. Masih banyak aplikas-aplikasi AI yang tidak mungkin disebutkan semua di sini. Beberapa contoh di atas sudah dapat memberikan gambaran bahwa cakupan Artificial Intelligence (AI) / Kecerdasan Buatan tidak hanya dibidang ilmu komputer tetapi bisa bekerja sama dengan bidang lain untuk menciptakan sebuah sistem yang saling mendukung.


Referensi
Morris W. Firebaugh, “Artifial Intelligence – A Knowledge Based Approach”, 1989, PWS
Publishing Company, Boston.

Sumber : Abdiansah - artikelilmiah.com
Read More
Published Rabu, Desember 05, 2012 by with 0 comment

Pendekatan Pengembangan Sistem (macam-macam metode pendekatan)

Pengertian Pengembangan Sistem

Pengembangan sistem merupakan penyusunan sistem yang baru untuk menggantikan sistem yang lama secara keseluruhan atau memperbaiki sistem yang telah ada.

Indikator diperlukannya pengembangan sistem :
  1. Keluhan pelanggan
  2. Pengiriman barang yang sering tertunda
  3. pembayaran gaji yang terlambat
  4. Laporan yang tidak tepat waktu
  5. Isi laporan yang sering salah, dll

Macam-macam Metode Pendekatan Pengembangan Sistem

A. Berdasarkan metodologi yang digunakan

Berdasarkan metodologi yang digunakan ada 2 macam metode pendekatan pengembangan sistem yaitu :

1. Pendekatan klasik

Disebut juga dengan pendekatan tradisional atau pendekatan konvensional. Metodologi pendekatan klasik mengembangkan sistem dengan mengikuti tahapan-tahapan pada System Life Cycle.

Tetapi pada kenyataannya pendekatan klasik tidak cukup digunakan untuk mengembangkan suatu sistem informasi yang sukses dan akan timbul beberapa permasalahan diantaranya adalah :
  1. Pengembangan perangkat lunak menjadi sulit.
  2. Biaya perawatan atau pemeliharaan sistem menjadi lebih mahal
  3. Kemungkinan kesalahan sistem besar
  4. Keberhasilan sistem kurang terjamin
  5. Masalah dalam penerapan sistem

2. Pendekatan Terstruktur

Pendekatan ini dilengkapi dengan alat-alat dan teknik-teknik yang dibutuhkan dalam pengembanagan sistem, sehingga hasil akhir dari sistem yang dikembangkan akan didapatkan sistem yang strukturnya didefinisikan dengan baik dan jelas.

B. Berdasarkan cara menentukan kebutuhan

Berdasarkan cara menentukan kebutuhan dari sistem ada 2 macam metode pendekatan pengembangan sistem yaitu :

1. Pendekatan dari bawah ke atas (Buttom-Up Approach)

Pendekatan ini dimulai dari perumusan kebutuhan-kebutuhan untuk menangani transaksi dan naik ke level atas dengan merumuskan kebutuhan informasi berdasarkan transaksi tersebut.

2. Pendekatan dari Atas ke Bawah (Top-down Approach)

Dimulai dengan mendefinisikan sasaran dan kebijaksanaan organisasi. selanjutnya dilakukan analisis kebutuhan informasi, kemudian proses turun ke pemrosesan transaksi, yaitu penentuan output, input, basis data, prosedur-prosedur operasi dan kontrol.

C. Berdasarkan sasaran yang ingin capai

Berdasarkan sasaran yang ingin dicapai ada 2 macam metode pendekatan pengembangan sistem yaitu :

1. Pendekatan sepotong (piecemeal approach)

Pengembangan yang menekankan pada suatu kegiatan/alikasi tertentu tanpa memperhatikan posisinya di sistem informasi atau tidak memperhatikan sasaran organisasi secara global (memperhatikan sasaran dari kegiatan atau alikasi itu saja).

2. Pendekatan sistem (system approach)

Memperhatikan sistem informasi sebagai satu kesatuan terintegrasi untuk masing-masing kegiatan/aplikasinya dan menekankan sasaran organisasi secara global.


D. Berdasarkan cara pengembanganya

Berdasarkan cara pengembangannya ada 2 macam metode pendekatan pengembangan sistem yaitu :

1. Pendekatan Sistem menyeluruh (total_system approach)

Pendekatan pengembangan sistem serentak secara menyeluruh, sehingga menjadi sulit untuk dikembangkan (ciri klasik).

2. Pendekatan Moduler(modular approach)

Pendekatan dengan memecah sistem komplek menjadi modul yang sederhana, sehingga sistem lebih mudah dipahami dan dikembangkan, tepat waktu, mudah dipelihara(ciri terstruktur)


E. Berdasarkan teknologi yang digunakan

Berdasarkan teknoogi yang digunakan ada 2 macam metode pendekatan pengembangan sistem yaitu :

1. Lompatan jauh (great loop approach)

Pendekatan yang menerapkan perubahan menyeluruh secara serentak menggunakan teknologi canggih, sehingga mengandung resiko tinggi, terlalu mahal, sulit dikembangkan karena terlalu komplek.

2. Pendekatan berkembang (evolutionary approach)

Pendekatan yang menerapkan teknologi canggih hanya untuk aplikasi-aplikasi yang memerlukan saja dan terus dikembangkan untuk perioade berikutnya mengikuti kebutuhan dan teknologi yang ada.


sumber :
http://docs.google.com/viewer?a=v&q=cache:-s4rxfBoh_IJ:wsilfi.staff.gunadarma.ac.id/Downloads/files/9882/Pengembangan%2BSistem%2B1%2B2.pdf+pendekatan+pengembangan+sistem&hl=id&gl=id&pid=bl&srcid=ADGEESidMUvhJ9N4_OFmHe4bDd2ZC-tnuu2RKthFSnM3JpKbacfe0Eqy7GSWGvtIWAW9eG5ejOC3AJKAegEJf6ewqJEH7wXV63CSEgiJMq3RT35BclVJU5eY2CCCv79cNLT2xHPxaIWi&sig=AHIEtbRdjt_yjiChTUAhUGqlqecZe9ZZ3A
Read More